ShopXO v6.3.0 恶意文件安全事件排查与修复全记录
ShopXO v6.3.0 导致 服务器 Webshell 恶意文件安全事件排查与修复全记录
告警时间:2026-08-16 下午(GMT+8)
服务器环境:腾讯云轻量服务器 | OpenCloudOS | 宝塔面板 | Nginx + PHP 8.2.x + ThinkPHP 8.0.x + ShopXO v6.3.0(已应用本次安全修复)说明:本文已脱敏,域名、公网 IP、服务器实例 ID 等均以占位符或泛化描述代替。
告警时间:2026-08-16 下午(GMT+8)
服务器环境:腾讯云轻量服务器 | OpenCloudOS | 宝塔面板 | Nginx + PHP 8.2.x + ThinkPHP 8.0.x + ShopXO v6.3.0(已应用本次安全修复)说明:本文已脱敏,域名、公网 IP、服务器实例 ID 等均以占位符或泛化描述代替。
做GEO的人常被一个说法安慰到:「我们被AI引用了。」
但绝大多数人没有追问下一句:被引用在哪一环?
是被列在参考列表里充了个数,还是被写进了回答正文?是被当作背景信息一带而过,还是品牌名被单独点出来了?是在网页版被引用,还是在App端也被看见了?
这些问题不拆开,那句「被引用」就约等于一句客套话。
下面这篇基于16万条引用记录的研究笔记,把AI引用这件事拆成了六个更准确的观察——也顺便回答了标题里的那个问题。
在使用 Claude Code 的过程中,如果你通过第三方 API(如阿里云 DashScope、DeepSeek、智谱 GLM 等国内大模型平台)接入而非 Anthropic 官方 API,你很可能会遇到以下两种 WebFetch 故障之一:
故障一:安全预检失败
Fetch(https://huggingface.co/microsoft/VibeVoice-Realtime-0.5B)
  Error: Unable to verify if domain xxx is safe to fetch.
  This may be due to network restrictions or enterprise security policies blocking claude.ai.
故障二:抓取成功但不返回结果
Fetch(https://example.com/article)
  Received 53.3KB (200 OK)

Bash(curl -s "https://example.com/article" -H "User-Agent: ...")
  ...(Claude Code 默默回退到 curl 获取原始 HTML)
Claude Code 会自行降级到 curl + grep 的方式提取网页文本,虽然勉强能用,但丧失了对网页内容的结构化理解和摘要能力。
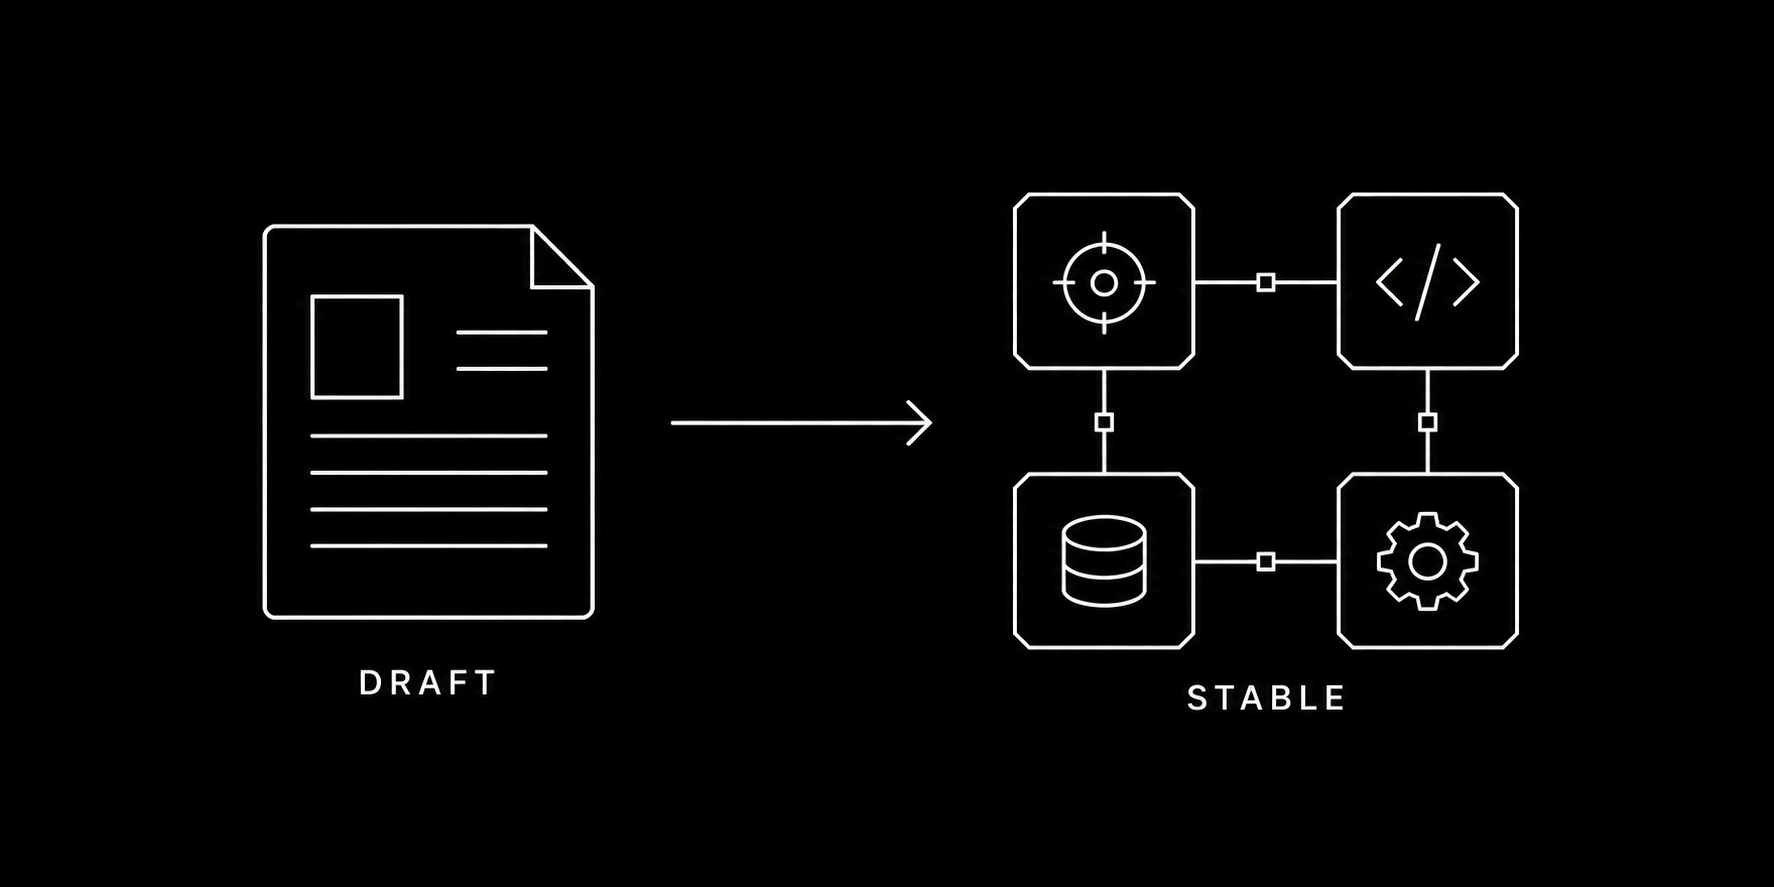
最近我花了一些时间研究 yao-meta-skill。
在这之前,我已经用过 Codex 或 Claude 里的内置 skill creator。
那类内置工具很好用。它们适合快速把一个想法变成第一版 skill:你描述一下场景,补几句边界,AI 帮你生成一个 SKILL.md。如果只是个人使用、轻量复用,体验其实已经很顺了。
所以我一开始看 yao-meta-skill 时,心里其实有个疑问:
既然 Codex 和 Claude 已经有内置的 skill 创建能力,为什么还需要一个独立的 yao-meta-skill?
如果你经常使用 Codex App,可能很快就会遇到两个很现实的问题。
第一个问题是,使用 API Key 登录时,原生插件入口往往不可用,界面会提示需要登录 ChatGPT,很多插件能力也就跟着“锁住”了。
第二个问题是,Codex 原生的会话列表里通常只有归档,没有真正意义上的删除。对于重度用户来说,历史会话越积越多,管理起来并不轻松。
最近看到一个项目,叫 Codex++。它的目标非常直接,就是在不修改 Codex App 原始安装文件的前提下,对 Codex 做一层外部增强,补上这些原生缺失但又很常用的能力。
即使你使用的是 API Key 登录,也可以把原本不可用的插件入口重新解锁出来。
项目地址: